
Der Gesetzgeber forciert die netzorientierte Steuerung: Steuerbare Verbrauchseinrichtungen ab 4,2 kW Netzanschlussleistung erfordern nach § 14a EnWG eine netzorientierte Steuerung auf Basis der Netzzustandsermittlung, bei der Einspeisung gilt § 9 EEG. Anlagen ab 7 kW werden dabei mit intelligenten Messsystemen (iMSys) und Steuerungseinrichtungen ausgestattet. Für bis zu 25 Prozent dieser Anschlüsse sind die Netzzustandsdaten als Zusatzleistung minütlich zu übermitteln.
Das iMSys wird damit zum kritischen Sensor für das Verteilnetz. Aus der Messdatenverarbeitung von gestern, dem gemeinsamen Regelkreis für Verbrauch und Einspeisung, wird ein hochgradig zeitkritischer Prozess der Netzführung.
Die trügerische Sicherheit der Marktkommunikation
Hier liegt die architektonische Herausforderung für viele Versorger. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) fordert höchste Sicherheit für die Kommunikation im Smart Metering: Jede Verbindung wird beidseitig per TLS-Verschlüsselung gesichert, die Daten werden signiert und verschlüsselt. Das erfordert private Schlüssel, die in BSI-konformen Kryptografiemodulen, Security Level 1 in der Software oder Level 2 in Hardware-Security-Modulen (HSM), zu schützen sind.
Viele IT-Entscheider glauben, dieses Problem sei längst gelöst, weil man diese Technik bereits für die AS4-basierte Marktkommunikation nutzt. Die Technik mag identisch sein – die Systemlast ist es nicht. Für die Abrechnung werden Viertelstundenwerte meist gebündelt und einmal am Tag übertragen. Netzzustandsdaten prasseln dagegen ununterbrochen im Minutentakt auf die Systeme ein und müssen sofort verarbeitet werden. Das vervielfacht die kryptografischen Operationen und verschärft die Latenz-Anforderungen drastisch.
Die Mathematik des Engpasses
Die Größenordnung besitzt dabei neue Qualität: Hat ein Netzbetreiber 100.000 iMSys, von denen ein Viertel im Minutentakt sendet, entstehen 36 Millionen Datensätze am Tag. Das sind im Schnitt über 4100 Datensätze pro Sekunde. In der Praxis verteilen sich diese Daten selten gleichmäßig, sondern werden oftmals direkt nach der vollen Minute übermittelt. Innerhalb von Sekunden müssen Zehntausende Nachrichten entschlüsselt und deren Signaturen verifiziert werden.
Zeitgleich prüft die Kryptografie Zertifikate und Sperrlisten, verifiziert Signaturen, ver- und entschlüsselt Daten und wickelt Zertifikatswechsel ab – immer unter Einsatz BSI-konformer Module. All das muss überdies schnell und skalierbar laufen. Sinnvoll ist es, die Kryptografie als eigenständigen, herstellerunabhängigen Baustein umzusetzen.
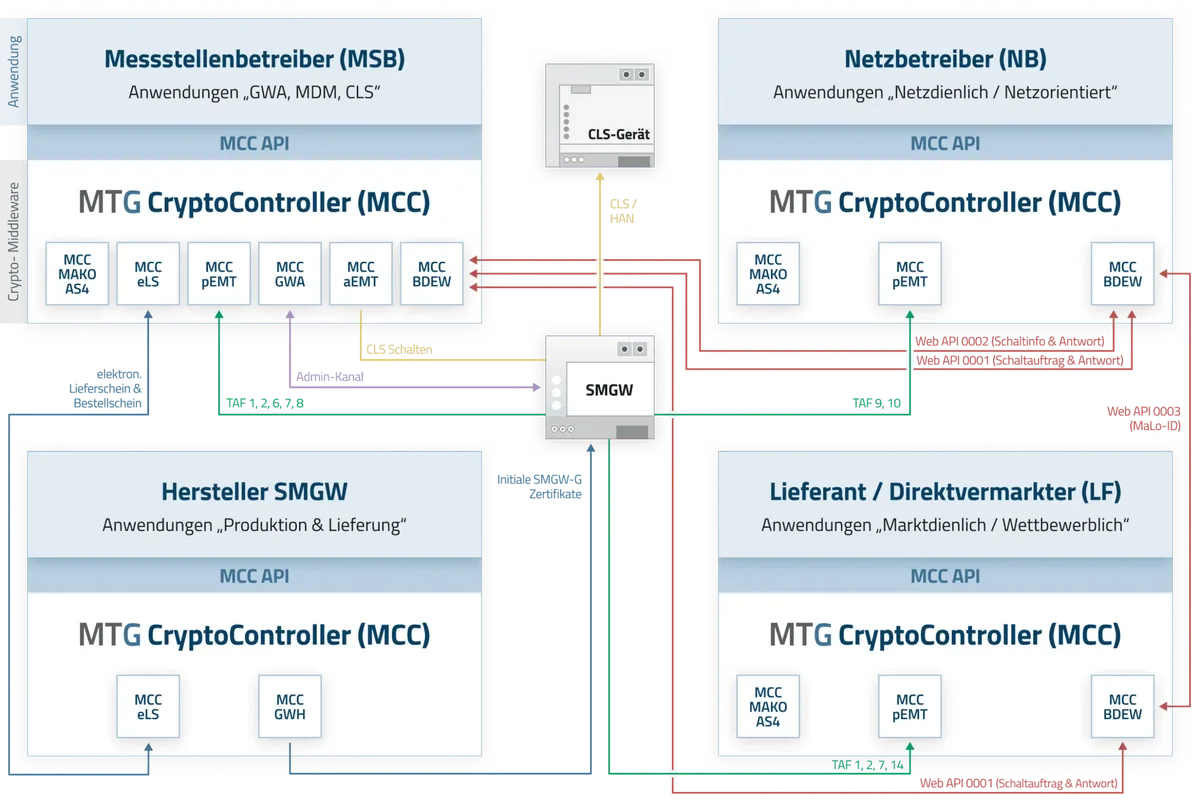
Über eine Kryptografie-Middleware wie den MTG-Crypto-Controller der MTG AG, der bereits ein speziell entwickeltes, hoch skalierbares Kryptografie-Modul "Security Level 1" beinhaltet, können dann alle Anwendungen darauf zugreifen, die mit dem Smart-Meter-Gateway kommunizieren. Dabei dürfen nicht nur die Datensätze pro Sekunde als zentrale Kennzahl verstanden werden, sondern ebenfalls Kryptooperationen, parallele sichere Verbindungen und die Latenz je Operation, die Kryptografie muss folglich auf die Spitzenlast ausgelegt sein.
Der Störfall als ultimativer Stresstest
Das besonders kritische Szenario steht jedoch beim Wiederanlauf nach einer Störung an. Fällt die Kommunikation etwa 15 Minuten aus, stauen sich im genannten Beispiel 3,75 Millionen Datensätze, die parallel zu den üblichen Livedaten ankommen. Gleichzeitig bauen Gateways simultan neue Verbindungen auf und authentisieren sich. Jeder Aufbau zwingt die Server zu extrem aufwendigen asymmetrischen Kryptooperationen.
Wenn die Infrastruktur hier nicht kontrolliert priorisieren und Spitzenlasten abfangen kann – etwa durch entkoppelte Warteschlangen, horizontale Skalierbarkeit und ausreichende Kapazität der HSM im Clusterverbund – bricht die Netzsteuerung unter Umständen dann zusammen, wenn sie am dringendsten erforderlich ist.
C-Level-Checkliste: Die Systemarchitektur auf dem Prüfstand
Kryptografie wird zur entscheidenden Komponente und muss als eigenständiger, herstellerunabhängiger Baustein umgesetzt werden. Daher sollten Geschäftsführungen ihre Dienstleister jetzt mit konkreten Fragen konfrontieren, um Fehlinvestitionen zu vermeiden:
- Set-up: Welche Datenmengen sind zu erwarten, im Normalbetrieb und nach einer Störung?
- Kryptografie: Wie viele Kryptooperationen pro Sekunde liefert das Set-up voraussichtlich? Wie verhält sie sich bei Lastspitzen oder dem Wiederanlauf?
- Kryptomodul: Ist die Kryptomodul-Infrastruktur redundant ausgelegt und im Cluster skalierbar?
- Kosten: Wie lässt sich hochfrequente Kommunikation abrechnen?
Gerade in Bezug auf die Kosten helfen aktuelle Erfahrungen nur begrenzt. Denn tägliche oder viertelstündliche Prozesse lassen sich kaum hochrechnen. Zu Rechenleistung und Speicher fallen Kosten für HSM-Kapazitäten, Zertifikats- und Schlüsselmanagement, Redundanz, Monitoring und Reserven bei Lastspitzen an. Darüber hinaus kann die Abrechnung pro Verbindung bei minütlicher Kommunikation schnell zum Kostentreiber werden.
Marktkommunikation ist jetzt Netzführung. Die entscheidende Frage lautet nicht länger, ob Systeme Messdaten empfangen können. Sie lautet, ob der Netzbetreiber einen vollständigen, sicheren und skalierbaren Regelkreis für Verbrauch nach § 14a EnWG ebenso wie für Einspeisung nach § 9 EEG beherrscht. Das intelligente Messsystem wird zum Netzsensor. Und Kryptografie wird zum Performancefaktor. Wer das rechtzeitig plant, vermeidet Engpässe im Betrieb.


